Sprecherinnen & Sprecher
Über 20 Case Studies - u.a. von
30 Sprecherinnen & Sprecher
Holger Berens ist Studiengangsleiter für Wirtschaftsrecht und Leiter des Studiengangs Compliance and Corporate Security (LL.M.) an der Rheinischen Fachhochschule Köln. Darüber hinaus ist er Leiter des Kompetenzzentrums Internationale Sicherheit der Rheinischen Fachhochschule Köln. Er hat über 30 Jahre Erfahrung in der Beratung von KMU aber auch großen internationalen Konzernen in allen Bereichen des Compliance und Security-Managements sowie der digitalen Transformation von Managementprozessen. Holger Berens ist Vorstandsmitglied von ASIS Germany e.V. und Mitglied des Arbeitskreises Normung beim ASW Bundesverband. Er gehört dem Expertenkreis der DIGITAL SME an, einem Projekt der Small Business Standards (SBS) - mit Sitz in Brüssel -, einer europäischen NGO, die von der Europäischen Kommission und den EFTA-Mitgliedstaaten kofinanziert wird. Ziel ist es, kleine und mittelständische Unternehmen (KMU) im Standardisierungsprozess im Bereich Informationssicherheit auf europäischer und internationaler Ebene zu vertreten und zu beraten. Darüber hinaus zielt das Projekt darauf ab, das Bewusstsein der KMU für die Vorteile von Standards zu stärken und sie zu ermutigen, sich an dem Normungs- und Digitalisierungsprozess zu beteiligen.
Robert Redl Network Executive & NIS-2-Experte

Jimmy Heschl Group CISO - Red Bull
langjährige Erfahrung zu Cyber Security im Bereich der kritischen Infrastruktur

Dr. Lutz Viehweger Koordinator Cybersicherheit

Seit November 2020 verantwortet Herr Döhne als Führungskraft die Abteilung Cyber Security & IT-Governance. Dies umfasst neben der Cyber Security auch die Themenbereiche IT-Architektur, IT-Strategie, IT-Compliance, IT-Continuity Management, Data Privacy Management. Davor war er 10 Jahre als CISO der Fraport fachlich für das Themengebiet verantwortlich.

Dennis Pokupec CSO/CISO
Ingmar Petereins CISO

Tobias Caspar ist seit Oktober 2017 bei AIG als Cyber Risk Engineer im Bereich Financial Lines für die DACH-Region der AIG Europe S.A. verantwortlich, die die Länder Deutschland, Österreich und die Schweiz umfasst. In dieser Funktion analysiert und bewertet er regelmäßig Unternehmen, die aufgrund ihrer Komplexität oder Größe eine hohe Cyber-Exposition erwarten lassen und unterstützt mit seiner Analyse die Cyber-Underwriter der AIG. Zuvor war er als Cyber Risk Engineer bei der Allianz in der seinerzeit noch sehr jungen Cyber-Sparte tätig.
Tobias Caspar studierte an der Fachhochschule Bielefeld Informationstechnologie. Bereits während seines Studiums betätigte er sich als freier IT-Berater und Administrator in verschiedenen Unternehmen.
Nach dem Studium begann er beim IT-Netzwerkspezialist GeNUA. Dort erwarb er in der Entwicklung von Firewall- und IDS-Systemen, in der Projektabwicklung und schließlich als Teamleiter des Support- und Betriebsteams vielfältige Erfahrung und tiefes technisches Wissen über IT-Betrieb und IT-Management.
Bereits in dieser Zeit beschäftigte sich Tobias Caspar mit Informationssicherheitsmanagementsystemen (ISMS). Als logische Konsequenz wechselte er daher im Jahr 2008 in die Beratung, wo er Unternehmen bei der Einführung und Weiterentwicklung von ISMS unterstützte und große Outsourcingprojekte als Information Security Manager begleitete. Tobias Caspar hält ein Diplom der Fachhochschule Bielefeld für Informationstechnik und ist unter anderem als CISA, CISM, ISO 27001 LI und CEH zertifiziert.
Jörg Riether ist spezialisiert auf die Bereiche Informationssicherheit, Resilienz und BCM, Datenspeicher, Hochverfügbarkeit und Virtualisierung. In den letzten 20 Jahren hat er in diesen Fachbereichen zahlreiche Publikationen verfasst sowie Projekte und Lösungen erarbeitet. Er arbeitet als Leitung der Informationssicherheit bei der Vitos gemeinnützige GmbH.

Seit 13 Jahren am Uniklinikum Dresden für Informationssicherheit verantwortlich.
38 years of experience in Sales, Engineering, professional Services and Business Strategy. For the past 10 years he is the Cybersecurity Domain in different assignments within Siemens.

Manuel Scholz Head of Business Cyber Security / VP

Thomas Franke Head of Cyber-/ Product Security & Digitalization

Michael Löttner ist seit Februar 2024 Chief Information Security Officer (CISO) der Deutschen Bahn. Zuvor war er viele Jahre in leitenden Funktionen bei der Deutschen Bahn und der Telekom tätig, unter anderem als Senior Vice President bei der DB Systel sowie als Leiter der Telekom Technik Niederlassung Südwest. Der erfahrene IT- und Telekommunikationsexperte verfügt über umfassende Kenntnisse in IT-Strategie, IT-Management und Schienenverkehr sowie Festnetz- und Mobilfunktechnologien. Michael Löttner studierte Elektrotechnik mit Vertiefung Technische Informatik an der RWTH Aachen University.
Thomas ist eine erfahrene Führungskraft im Cybersecurity-Vertrieb und verfügt über mehr als zehn Jahre Erfahrung darin, Unternehmen bei der Bewältigung komplexer Sicherheits- und Compliance-Herausforderungen zu unterstützen. Als Regional Sales Manager bei Horizon3.ai bringt er umfassende Expertise im Aufbau und in der Weiterentwicklung erfolgreicher Märkte in Europa mit, insbesondere in der DACH-Region.
Vor seiner Tätigkeit bei Horizon3.ai war Thomas in verschiedenen Enterprise-Sales-Positionen bei SentinelOne tätig. Dort unterstützte er Unternehmen dabei, ihre Sicherheitslage mithilfe autonomer Cybersecurity-Lösungen nachhaltig zu stärken. Darüber hinaus war er am Wachstum innovativer Technologieunternehmen wie Cyberint (übernommen von Check Point) und Fourkind beteiligt. Dabei sammelte er umfassende Erfahrungen in zukunftsweisenden Technologiebereichen, insbesondere in den Bereichen KI-gestützte Sicherheit und Analytics.
Marvin Melchiors ist Chief Information Security Officer (CISO) der Universität Hamburg und seit 2025 Lehrbeauftragter für Security Management. Als Informatiker (B.Sc. Angewandte Informatik) und IT-Security-Experte (M.Sc. IT-Security) verfügt er über mehr als zehn Jahre Erfahrung in Informationssicherheit, Enterprise Architecture und IT-Transformation. Zu seinen Schwerpunkten zählen Künstliche Intelligenz, Cloud Security, Identity and Access Management (IAM), SIEM/SOC, Incident Management und Informationssicherheitsmanagement (ISMS). Zuvor war er Head of IT Security und CISO der SENEC GmbH sowie Enterprise Security Architect bei DEA/Wintershall.
Als Technologieexperte und zertifizierter Datenschutzbeauftragter bietet Michael Schröder die perfekte Mischung, Unternehmen alltagstaugliche und ganzheitliche Cyberabwehrstrategien näherzubringen. Der mehrfach ausgezeichnete Speaker ist seit mehr als 25 Jahren in der IT-Welt im Einsatz und kennt die Branche aus vielfältigen Blickwinkeln. Neben seiner umfassenden Expertise im Bereich Datenschutz und -sicherheit verfügt er über ein vertieftes Wissen rund um Authentifizierungslösung, Verschlüsselung, Cloud-Sandboxing, EDR, Threat-Intelligence Services. Aus diesem Grund ist Michael Schröder auch als Strategischer Ratgeber für den Einsatz neuer Technologien verantwortlich. In seinen Vorträgen schafft er es immer wieder, vor allem den Nutzwert für die User in den Vordergrund zu stellen und komplexe Sachverhalte auf verständlich-humoristische Weise zu vermitteln.
Berater Cyber Security (ua. des BMLV); langjähriger Leiter Cyber-Abwehr im Abwehramt des österreichischen Bundesheeres
Ausbildung zum Berufsoffizier/Militärakademie Wiener Neustadt;
Generalstabsausbildung/Landesverteidigungsakademie Wien;
Führungskräftelehrgang des Bundes, Wien
1982-2024 Kommandantenfunktionen im Bundesheer und verschiedene Leiterfunktionen im Bundesministerium für Landesverteidigung sowie im Abwehramt;
mehr als 30 Jahre im Sicherheitsbereich tätig; rund 25 Jahre maßgeblich in der Entwicklung, dem Ausbau und der Leitung der IKT-/Cyber-Sicherheit des BMLV führend beteiligt;
mehr als 1.000 Vorträge zum Thema; zahlreiche Artikel in Fachzeitschriften und Büchern, Buch „Sicher im Netz“
Prof. Volker Skwarek Professor & Leiter Forschungs- und Transferzentrum für Cybersecurity
Studium Elektrotechnik & Nachrichtentechnik
Promotion RWTH Aachen
ZF AG in verschiedensten Stationen
- Prozessmanagement
- Projektportfoliomanagement
- Head of IT Architecture, IT Strategy, IT Compliance & IT Security PDPQ
- CITSO (=CISO)
Dr. Daniel Lemmer Strategic Partners - Coaching & Speaker
- CEO
Cyber Resilience Pact
- CISO
Martin Mangold Senior Vice President Platform & Operations
Eva Lehrke Senior Marketing Manager DACH
Über sieben Jahre im Tech-Vertrieb heißt vor allem eins: viele Gespräche. Eine Erkenntnis daraus ist, Teams wollen kein neues Tool. Die wollen, dass ihre Probleme gelöst werden. Noch ein Dashboard, noch eine Plattform, die man pflegen, konfigurieren und im Auge behalten muss, das braucht niemand. Was zählt, ist, ob am Ende weniger Arbeit auf dem Tisch liegt oder mehr. Mondoo macht genau das, nicht Probleme auflisten, sondern sie beheben. Das hat mich hierher gebracht. Im Sales ist es mein Job, herauszufinden, wo es bei Unternehmen wirklich klemmt, was im Alltag Zeit frisst und wo Frust entsteht. Erst wenn ich das verstanden habe, reden wir darüber, wie man das zusammen in den Griff bekommt.
Ich habe in meiner Karriere genug Security-Tools gesehen, um zu wissen, dass die meisten davon vor allem eines gut können: Probleme auflisten und das Problem bewundern. Was danach passiert, interessiert sie weniger. Nach 15 Jahren in Cybersecurity, OT, IoT und Sales Engineering Leadership quer durch EMEA treibt mich genau diese Frage an. Als Head of Field Engineering bei Mondoo ist es mein Job sicherzustellen, dass das, was Kunden versprochen wird, auch wirklich funktioniert, bevor es jemand verspricht. Den OT-Hintergrund trage ich noch immer mit, weil man aus dieser Welt einen anderen Blick auf das bekommt, was Security eigentlich bedeutet.
Michael Baumgart arbeitet seit vielen Jahren in der InfoSec-Branche und ist zertifizierter Lead-Auditor für ISO/IEC 27001. Als Berater und Auditor hat er bereits vielen Unternehmen und Behörden bei der Erreichung ihrer Ziele im Bereich Informationssicherheit geholfen. Sein Schwerpunkt liegt auf der Anforderungsanalyse und Implementierung von GRC-Software zur Unterstützung von Managementsystemen. Immer die Balance zwischen Aufwand und Nutzen im Blick, steht er für eine praxisorientierte und vorausschauende Herangehensweise. Das effektive Sicherheitsniveau und eine hohe Resilienz stehen dabei immer im Fokus.
Martin Menzer ist ein erfahrener Experte im Bereich Identity und Cybersicherheit. Martin arbeitet als Sales Engineer bei Silverfort und unterstützt Unternehmen bei der Auswahl moderner Sicherheitstechnologien. Mit umfassendem Know-how und über 15 Jahren Berufserfahrung trägt er maßgeblich zur Umsetzung moderner Sicherheitslösungen bei und bildet die Schnittstelle zwischen Business und Technology.
Marcus Stahlhacke ist seit 2023 Senior Solutions Engineer bei SentinelOne und berät Unternehmen, wie sie sich im Zeitalter agentischer KI schon heute gegen die Gefahren von morgen schützen. Er zeigt, welche Rolle Endpoints, Identitäten, Daten und Cloud dabei spielen und wie ein agentisches SOC die eigenen Ressourcen sinnvoll entlastet. Seine Basis: langjährige Presales-Erfahrung bei Cybereason, Palo Alto Networks und G DATA in Endpoint- und Netzwerksicherheit.
Stephan Hausmann arbeitet als Software Sales Engineer für Identity und Access Management und betreut Kunden in ganz EMEA. Stephan kam 2014 zu One Identity. Er blickt auf 20 Jahre Erfahrung im Bereich Identitäts- und Zugriffsmanagement zurück. Angefangen hat er mit Verzeichnis- und Meta-Directory-Lösungen und arbeitete als Implementierer für Identitätsmanagement-Lösungen, bevor er seine jetzige Rolle übernahm.
Matthias Nieraad Major Account Executive
Zur Veranstaltung
Cyber Security Leader: Strategien für die Zukunft der Cybersicherheit
Die Digitalisierung, die Vernetzung industrieller Systeme und der explosionsartige Einsatz von KI-Technologien
haben die Bedrohungslandschaft in wenigen Jahren grundlegend verändert. Cyberkriminalität ist nicht mehr nur technisches Risiko, sondern ein direktes Geschäftsrisiko, das strategische Entscheidungen beeinflusst.
Als CISO oder Head of Cyber Security tragen Sie heute die Verantwortung, eine immer komplexere IT-, Cloud-
und OT-Umgebung nicht nur zu schützen, sondern resilient und zukunftsfähig aufzubauen. KI-Angriffe,
Ransomware-as-a-Service, geopolitische Risiken, Compliance-Anforderungen und generative Social-Engineering-Methoden verlangen neue Strategien – und neue Führung.
Genau hier setzt unser Strategiegipfel Cyber Security 2026 an.
Diese Veranstaltung richtet sich gezielt an CISOs, Head of Cyber-/OT-Security, CSOs und strategische Entscheider, die täglich den Spagat zwischen Risiko, Innovation, Compliance und Business-Anforderungen meistern müssen.
Im Fokus stehen Praxisnähe, Führungsanspruch und ein realer Mehrwert für Ihre Organisation.
Unser Ziel: Ihnen konkrete Strategien, Best Practices und praxiserprobte Methoden an die Hand zu geben,
die sofort im Unternehmen Wirkung entfalten – technisch, organisatorisch und kulturell.
Kernthemen
- AI-Driven Threats
- Non-Human-Identities(NHI)
- OT/ICS Security
- Cloud & SaaS Security
- Zero Trust 2.0
- Supply Chain Security
- Security KPIs
- KI-Governance
- SOC-Automation
- Security Culture
- Post-Quantum Security
- Incident Response & Resilience
- NIS2 | DORA | CRA
- Identity Security & IAM
- Awareness & Cyberresiliece
Teilnehmerkreis
- CIO / CISO / Head of IT Security
- Leitende IT Security Manager mit Budgetverantwortung
Dieses Angebot richtet sich exklusiv an leitende Führungskräfte aus gehobenem Mittelstand und Konzernen.
Kurz erklärt: Unser Strategiegipfelformat
Auf unseren Strategiegipfeln stehen der Austausch mit Fachkollegen und das Knüpfen von Business-Kontakten im Vordergrund. Wir stellen Ihnen eine Plattform und unseren umfassenden Exklusiv-Service zur Verfügung, der es Ihnen ermöglicht, fokussiert in den Dialog mit ausgewählten Lösungspartnern und anderen Unternehmensentscheidern zu treten.
weiterlesen
Unsere Networking-Sessions: In der Gipfellocation richten wir ein Areal exklusiv für unsere Networking-Sessions ein. Innerhalb dieses Bereiches gibt es wiederum zahlreiche kleinere Lounges, in denen die Einzelgespräche stattfinden.
Im Laufe eines Gipfeltages organisieren wir in der Regel drei bis vier Networking-Sessions, die von einem umfassenden Programm aus Vorträgen, Workshops und Diskussionen flankiert werden. Wir takten in Ihrem Ablaufplan pro Networking-Session feste Termine mit passgenau ausgewählten Gesprächspartnern für Sie ein. Wir teilen Ihnen genau mit, wann und wo Ihr Business-Date stattfinden wird.
#Strategiegipfel
Folgen Sie uns auf »LinkedIn um auf dem Laufenden zu bleiben und die neusten Updates zum Gipfelprogramm zu erhalten.
Kontakt
Wenn Sie Fragen zum Gipfel oder Interesse an einer Teilnahme haben, klingeln Sie gern direkt bei uns durch oder verwenden Sie unser Kontaktformular.
Ihr Ansprechpartner
Justus Habigsberg
- Director Business Relations
- Telefon: +49 30 6098 509 45
- E-Mail: justus.habigsberg@project-networks.de
Agenda
Registrierung
08:00 - 08:30
Eröffnung der Veranstaltung durch die Vorsitzenden
08:30
Holger Berens ist Studiengangsleiter für Wirtschaftsrecht und Leiter des Studiengangs Compliance and Corporate Security (LL.M.) an der Rheinischen Fachhochschule Köln. Darüber hinaus ist er Leiter des Kompetenzzentrums Internationale Sicherheit der Rheinischen Fachhochschule Köln. Er hat über 30 Jahre Erfahrung in der Beratung von KMU aber auch großen internationalen Konzernen in allen Bereichen des Compliance und Security-Managements sowie der digitalen Transformation von Managementprozessen. Holger Berens ist Vorstandsmitglied von ASIS Germany e.V. und Mitglied des Arbeitskreises Normung beim ASW Bundesverband. Er gehört dem Expertenkreis der DIGITAL SME an, einem Projekt der Small Business Standards (SBS) - mit Sitz in Brüssel -, einer europäischen NGO, die von der Europäischen Kommission und den EFTA-Mitgliedstaaten kofinanziert wird. Ziel ist es, kleine und mittelständische Unternehmen (KMU) im Standardisierungsprozess im Bereich Informationssicherheit auf europäischer und internationaler Ebene zu vertreten und zu beraten. Darüber hinaus zielt das Projekt darauf ab, das Bewusstsein der KMU für die Vorteile von Standards zu stärken und sie zu ermutigen, sich an dem Normungs- und Digitalisierungsprozess zu beteiligen.
PODIUMSDISKUSSION: Regulierte Resilienz 2027+: Zwischen Compliance-Druck und strategischer Souveränität
08:40 - 09:40
- NIS2, DORA und KRITIS-Dachgesetz als Treiber eines neuen Resilienzverständnisses
- Von der Mindestanforderung zu nachhaltiger Organisationssicherheit
- Harmonisierung der Frameworks: ISO 27001, NIST, EU CRA
- Security Ownership auf Vorstandsebene verankern
- Wirksamkeit messen: Security Performance Management & Reporting
- Die neue Balance zwischen Auditfestigkeit und operativer Resilienz
Holger Berens ist Studiengangsleiter für Wirtschaftsrecht und Leiter des Studiengangs Compliance and Corporate Security (LL.M.) an der Rheinischen Fachhochschule Köln. Darüber hinaus ist er Leiter des Kompetenzzentrums Internationale Sicherheit der Rheinischen Fachhochschule Köln. Er hat über 30 Jahre Erfahrung in der Beratung von KMU aber auch großen internationalen Konzernen in allen Bereichen des Compliance und Security-Managements sowie der digitalen Transformation von Managementprozessen. Holger Berens ist Vorstandsmitglied von ASIS Germany e.V. und Mitglied des Arbeitskreises Normung beim ASW Bundesverband. Er gehört dem Expertenkreis der DIGITAL SME an, einem Projekt der Small Business Standards (SBS) - mit Sitz in Brüssel -, einer europäischen NGO, die von der Europäischen Kommission und den EFTA-Mitgliedstaaten kofinanziert wird. Ziel ist es, kleine und mittelständische Unternehmen (KMU) im Standardisierungsprozess im Bereich Informationssicherheit auf europäischer und internationaler Ebene zu vertreten und zu beraten. Darüber hinaus zielt das Projekt darauf ab, das Bewusstsein der KMU für die Vorteile von Standards zu stärken und sie zu ermutigen, sich an dem Normungs- und Digitalisierungsprozess zu beteiligen.
langjährige Erfahrung zu Cyber Security im Bereich der kritischen Infrastruktur
Studium Elektrotechnik & Nachrichtentechnik
Promotion RWTH Aachen
ZF AG in verschiedensten Stationen
- Prozessmanagement
- Projektportfoliomanagement
- Head of IT Architecture, IT Strategy, IT Compliance & IT Security PDPQ
- CITSO (=CISO)
Dr. Daniel Lemmer Strategic Partners - Coaching & Speaker
- CEO
Cyber Resilience Pact
- CISO
STREAM 1 | Zero Trust, KI-Angriffe und Lieferketten: Warum moderne Cyber- Resilienz situative Führung auf Augenhöhe erfordert
09:45 - 10:15
- CISO-CIO-Tandem: vom Silodenken zur strategischen Allianz bei KI-Resilienz und Zero Trust 2.0
- Situative Führung statt starrer Hierarchien – warum Command-and-Control bei KI-Angriffen versagt
- HR, Einkauf, Legal einbinden: SBOM-Risiken senken, Blame-Game durch Fehlerkultur stoppen
- Cyber-Risiken in Business-Metriken übersetzen, die der Vorstand versteht
- Fahrplan für generative KI, Cloud-Native-Security und Post-Quantum-Migration
Studium Elektrotechnik & Nachrichtentechnik
Promotion RWTH Aachen
ZF AG in verschiedensten Stationen
- Prozessmanagement
- Projektportfoliomanagement
- Head of IT Architecture, IT Strategy, IT Compliance & IT Security PDPQ
- CITSO (=CISO)
Dr. Daniel Lemmer Strategic Partners - Coaching & Speaker
- CEO
Cyber Resilience Pact
- CISO
STREAM 2 | This is Fine - KI absichern, während der Raum brennt
09:45 - 10:15
- Reale Fälle aus 2026: wie KI-Sicherheitsvorfälle im Unternehmen entstehen – und wie man vom bloßen Finden zum tatsächlichen Beheben kommt
- Mehr Lücken als je zuvor – Angreifer oft schneller als jede Offenlegung
- Schatten-KI aufgedeckt: jeder Agent, jeder Skill, jede Verbindung sichtbar
- Drei Brandherde, Schritt für Schritt entschärft: verwundbarer Coding-Agent, MCP-Designfehler, bösartige Skills aus öffentlichen Registries
- Automatisiertes Beheben – mit dem Menschen an der entscheidenden Stelle
Über sieben Jahre im Tech-Vertrieb heißt vor allem eins: viele Gespräche. Eine Erkenntnis daraus ist, Teams wollen kein neues Tool. Die wollen, dass ihre Probleme gelöst werden. Noch ein Dashboard, noch eine Plattform, die man pflegen, konfigurieren und im Auge behalten muss, das braucht niemand. Was zählt, ist, ob am Ende weniger Arbeit auf dem Tisch liegt oder mehr. Mondoo macht genau das, nicht Probleme auflisten, sondern sie beheben. Das hat mich hierher gebracht. Im Sales ist es mein Job, herauszufinden, wo es bei Unternehmen wirklich klemmt, was im Alltag Zeit frisst und wo Frust entsteht. Erst wenn ich das verstanden habe, reden wir darüber, wie man das zusammen in den Griff bekommt.
Ich habe in meiner Karriere genug Security-Tools gesehen, um zu wissen, dass die meisten davon vor allem eines gut können: Probleme auflisten und das Problem bewundern. Was danach passiert, interessiert sie weniger. Nach 15 Jahren in Cybersecurity, OT, IoT und Sales Engineering Leadership quer durch EMEA treibt mich genau diese Frage an. Als Head of Field Engineering bei Mondoo ist es mein Job sicherzustellen, dass das, was Kunden versprochen wird, auch wirklich funktioniert, bevor es jemand verspricht. Den OT-Hintergrund trage ich noch immer mit, weil man aus dieser Welt einen anderen Blick auf das bekommt, was Security eigentlich bedeutet.
KAFFEE- & TEEPAUSE
10:15
STREAM 1 | Multi-Cloud Security Governance: Kontrolle behalten in komplexen Cloud-Ökosystemen
10:35 - 11:05
- Wie sich Security Governance und Verantworlichkeiten in Multi-Cloud-Strategien verändern
- Technische und organisatorische Fallstricke
- Zusammenarbeit mit Cloud-Anbietern im Security Incident Response und Krisenfall
- Typische Fehler und Fehlentscheidungen aus realen Projekten
STREAM 2 | 275.000 Pentests später: Verteidigung zeitgemäß
10:35 - 11:05
- Wie KI den Angreifern den Ball zuspielt – Warum manuelles Pentesting nicht mehr ausreichend ist
- Pentests & Ausfallrisiko
- Kann man Sicherheit beweisen/garantieren?
Thomas ist eine erfahrene Führungskraft im Cybersecurity-Vertrieb und verfügt über mehr als zehn Jahre Erfahrung darin, Unternehmen bei der Bewältigung komplexer Sicherheits- und Compliance-Herausforderungen zu unterstützen. Als Regional Sales Manager bei Horizon3.ai bringt er umfassende Expertise im Aufbau und in der Weiterentwicklung erfolgreicher Märkte in Europa mit, insbesondere in der DACH-Region.
Vor seiner Tätigkeit bei Horizon3.ai war Thomas in verschiedenen Enterprise-Sales-Positionen bei SentinelOne tätig. Dort unterstützte er Unternehmen dabei, ihre Sicherheitslage mithilfe autonomer Cybersecurity-Lösungen nachhaltig zu stärken. Darüber hinaus war er am Wachstum innovativer Technologieunternehmen wie Cyberint (übernommen von Check Point) und Fourkind beteiligt. Dabei sammelte er umfassende Erfahrungen in zukunftsweisenden Technologiebereichen, insbesondere in den Bereichen KI-gestützte Sicherheit und Analytics.
STREAM 1 | Wenn der Agent mehr sieht als der Mitarbeiter - Datensicherheit als Fundament für den sicheren KI-Einsatz
11:10 - 11:40
STREAM 2 | Unhackbar sicher - der Weg zur echten Identität
11:10 - 11:40
- Computersysteme bilden nur in den seltensten Fällen echte Identitäten ab
- Fehlende Überprüfbarkeit als offenes Tor ins System
- Alternative Identitäts- und Identifikationskonzepte
- Der Weg vom Heute ins sicherere Morgen
NETWORKING SESSIONS - Gespräche mit Fachkollegen und unseren Partnern
11:45 - 12:45
Wählen Sie über unser Veranstaltungsportal anhand ihrer Themen die für Sie richtigen Gesprächspartner aus.
- Im Vorfeld priorisiert
- 30 Minuten Gesprächszeit
- In Ihren individuellen Zeitplan integriert
WORKSHOP | Die Domestizierung der Cybersicherheit durch KI - Werbeversprechen "KI" oder echter Nutzwert für alle?
11:50 - 12:40
Der Begriff „KI“ wird in der Branche beinahe schon inflationär verwendet, doch wer versteht schon auf den ersten Blick welchen Nutzwert die Technologie im Alltag erzeugt?
Machine Learning und Künstliche Intelligenz sind keineswegs neue Konzepte, doch der aktuelle Reifegrad von KI bringt die nächste Evolutionsstufe der Cybersicherheit – und das für alle!
Erkunden wir gemeinsam – ganz ohne „mystische Marketing-Magie“ – wie/wo KI-Technologien zum Einsatz kommen und warum auch Sie unabhängig von Ihren Anforderungen in jedem Fall davon profitieren.
Als Technologieexperte und zertifizierter Datenschutzbeauftragter bietet Michael Schröder die perfekte Mischung, Unternehmen alltagstaugliche und ganzheitliche Cyberabwehrstrategien näherzubringen. Der mehrfach ausgezeichnete Speaker ist seit mehr als 25 Jahren in der IT-Welt im Einsatz und kennt die Branche aus vielfältigen Blickwinkeln. Neben seiner umfassenden Expertise im Bereich Datenschutz und -sicherheit verfügt er über ein vertieftes Wissen rund um Authentifizierungslösung, Verschlüsselung, Cloud-Sandboxing, EDR, Threat-Intelligence Services. Aus diesem Grund ist Michael Schröder auch als Strategischer Ratgeber für den Einsatz neuer Technologien verantwortlich. In seinen Vorträgen schafft er es immer wieder, vor allem den Nutzwert für die User in den Vordergrund zu stellen und komplexe Sachverhalte auf verständlich-humoristische Weise zu vermitteln.
MITTAGESSEN
12:45 - 13:50
STREAM 1 | Cyber Resilience Act (CRA): Neue Pflichten für Hersteller – neue Herausforderungen für Anwender
13:50 - 14:20
Warum Cybersicherheit künftig bereits beim Produkt beginnt und über die Resilienz ganzer Unternehmen entscheidet.
- Hersteller unter Zugzwang: Der CRA verändert die Spielregeln für digitale Produkte. Security by Design, Schwachstellenmanagement und Sicherheitsupdates werden zu verbindlichen Anforderungen über den gesamten Produktlebenszyklus.
- Anwender in der Verantwortung: Welche Auswirkungen hat der CRA auf Unternehmen und insbesondere KRITIS-Betreiber? Was müssen CISOs künftig bei Beschaffung, Lieferantenauswahl, Integration und Betrieb digitaler Produkte beachten?
- Vom regulatorischen Anspruch zur praktischen Umsetzung: Wie greifen CRA, NIS2/BSIG und KRITIS-DachG ineinander? Welche konkreten Maßnahmen müssen Hersteller und Anwender jetzt ergreifen, um Sicherheit, Compliance und langfristige Cyberresilienz zu gewährleisten?
Holger Berens ist Studiengangsleiter für Wirtschaftsrecht und Leiter des Studiengangs Compliance and Corporate Security (LL.M.) an der Rheinischen Fachhochschule Köln. Darüber hinaus ist er Leiter des Kompetenzzentrums Internationale Sicherheit der Rheinischen Fachhochschule Köln. Er hat über 30 Jahre Erfahrung in der Beratung von KMU aber auch großen internationalen Konzernen in allen Bereichen des Compliance und Security-Managements sowie der digitalen Transformation von Managementprozessen. Holger Berens ist Vorstandsmitglied von ASIS Germany e.V. und Mitglied des Arbeitskreises Normung beim ASW Bundesverband. Er gehört dem Expertenkreis der DIGITAL SME an, einem Projekt der Small Business Standards (SBS) - mit Sitz in Brüssel -, einer europäischen NGO, die von der Europäischen Kommission und den EFTA-Mitgliedstaaten kofinanziert wird. Ziel ist es, kleine und mittelständische Unternehmen (KMU) im Standardisierungsprozess im Bereich Informationssicherheit auf europäischer und internationaler Ebene zu vertreten und zu beraten. Darüber hinaus zielt das Projekt darauf ab, das Bewusstsein der KMU für die Vorteile von Standards zu stärken und sie zu ermutigen, sich an dem Normungs- und Digitalisierungsprozess zu beteiligen.
STREAM 2 | Cybersicherheit - Gemeinsam Stark
13:50 - 14:20
- Kooperation als Pflicht, nicht als Kür (national und international)
- Kommunikation vertikal und horizontal (die entscheidenden Stellen und Personen mitnehmen)
- Resilient in Strukturen und Anwendungen (Lösungen generell resilient denken)
- Unternehmerische Eigenverantwortung und staatliche Unterstützungsangebote
NETWORKING SESSIONS - Individuelle Networkinggespräche mit Fachkollegen und unseren Partnern
14:25 - 15:55
Wählen Sie über unser Veranstaltungsportal anhand ihrer Themen die für Sie richtigen Gesprächspartner aus.
- Im Vorfeld priorisiert
- 30 Minuten Gesprächszeit
- In Ihren individuellen Zeitplan integriert
WORKSHOP | Wenn Künstliche Intelligenz zum Angreifer wird – So schützen Sie sich gegen KI-basierte Cyberattacken
14:30 - 15:20
Warum Identity Security in Echtzeit die einzige Antwort ist!
KI-Agenten greifen in Minuten an, ohne Pause, ohne Zögern. Statische Schutzmechanismen halten diesem Tempo nicht stand – gefragt sind dynamische Ansätze in Echtzeit. Wir visualisieren einen KI-basierten Angriff und analysieren gemeinsam, wie Sie Ihr Unternehmen dagegen schützen – ohne auf eine menschliche Reaktion zu warten.
Martin Menzer ist ein erfahrener Experte im Bereich Identity und Cybersicherheit. Martin arbeitet als Sales Engineer bei Silverfort und unterstützt Unternehmen bei der Auswahl moderner Sicherheitstechnologien. Mit umfassendem Know-how und über 15 Jahren Berufserfahrung trägt er maßgeblich zur Umsetzung moderner Sicherheitslösungen bei und bildet die Schnittstelle zwischen Business und Technology.
STREAM 1 | Aus Schäden lernen: Eine Cyber-Schaden-Trendanalyse aus dem Blickwinkel der häufigsten und größten entstanden Schäden
16:00 - 16:30
- Entwicklungen der Cyber-Bedrohungslage: Was sind die neuen Trends?
- Die häufigsten Schwachstellen und Sicherheitsversagen in echten Cyber-Schäden
- Überleben ist möglich: Pragmatische Maßnahmen, um mit Angreifern Schritt zu halten
Der Vortrag zeigt aus dem Blickwinkel eines Cyber-Risikoingenieur was passiert, wie dies passiert und was Organisationen tun können (und müssen) um in dem Kampf gegen Cyber-Akteure zu überleben.
Tobias Caspar ist seit Oktober 2017 bei AIG als Cyber Risk Engineer im Bereich Financial Lines für die DACH-Region der AIG Europe S.A. verantwortlich, die die Länder Deutschland, Österreich und die Schweiz umfasst. In dieser Funktion analysiert und bewertet er regelmäßig Unternehmen, die aufgrund ihrer Komplexität oder Größe eine hohe Cyber-Exposition erwarten lassen und unterstützt mit seiner Analyse die Cyber-Underwriter der AIG. Zuvor war er als Cyber Risk Engineer bei der Allianz in der seinerzeit noch sehr jungen Cyber-Sparte tätig.
Tobias Caspar studierte an der Fachhochschule Bielefeld Informationstechnologie. Bereits während seines Studiums betätigte er sich als freier IT-Berater und Administrator in verschiedenen Unternehmen.
Nach dem Studium begann er beim IT-Netzwerkspezialist GeNUA. Dort erwarb er in der Entwicklung von Firewall- und IDS-Systemen, in der Projektabwicklung und schließlich als Teamleiter des Support- und Betriebsteams vielfältige Erfahrung und tiefes technisches Wissen über IT-Betrieb und IT-Management.
Bereits in dieser Zeit beschäftigte sich Tobias Caspar mit Informationssicherheitsmanagementsystemen (ISMS). Als logische Konsequenz wechselte er daher im Jahr 2008 in die Beratung, wo er Unternehmen bei der Einführung und Weiterentwicklung von ISMS unterstützte und große Outsourcingprojekte als Information Security Manager begleitete. Tobias Caspar hält ein Diplom der Fachhochschule Bielefeld für Informationstechnik und ist unter anderem als CISA, CISM, ISO 27001 LI und CEH zertifiziert.
STREAM 2 | KI und NI: Wie BEC-Angriffe wirklich erkannt werden - Warum man der Künstlichen Intelligenz nicht blind das Postfach anvertrauen sollte
16:00 - 16:30
- Aktuelle Angriffstechniken im Kurzüberblick – u. a. wie OAuth-Redirection-Missbrauch etablierte Schutzmechanismen umgeht
- Warum menschliche Wachsamkeit (NI) allein nicht mehr ausreicht – und welche Tool-Fähigkeiten sich in der Forschung tatsächlich bewährt haben
- Wenn Schutz zum Risiko wird: Angriffe auf Erkennungs-Tools und die Kehrseite von False Positives
- Synergien statt Konkurrenz: lokale LLMs, nachvollziehbare Warnungen und die richtige Rolle für menschliche Entscheidungen
- Untermauert mit aktueller Forschung zum Nachlesen – inklusive Praxisbeispiel einer Implementierung
Marvin Melchiors ist Chief Information Security Officer (CISO) der Universität Hamburg und seit 2025 Lehrbeauftragter für Security Management. Als Informatiker (B.Sc. Angewandte Informatik) und IT-Security-Experte (M.Sc. IT-Security) verfügt er über mehr als zehn Jahre Erfahrung in Informationssicherheit, Enterprise Architecture und IT-Transformation. Zu seinen Schwerpunkten zählen Künstliche Intelligenz, Cloud Security, Identity and Access Management (IAM), SIEM/SOC, Incident Management und Informationssicherheitsmanagement (ISMS). Zuvor war er Head of IT Security und CISO der SENEC GmbH sowie Enterprise Security Architect bei DEA/Wintershall.
NETWORKING SESSIONS - Gespräche mit Fachkollegen und unseren Partnern
16:35 - 18:05
Wählen Sie über unser Veranstaltungsportal anhand ihrer Themen die für Sie richtigen Gesprächspartner aus.
- Im Vorfeld priorisiert
- 30 Minuten Gesprächszeit
- In Ihren individuellen Zeitplan integriert
WORKSHOP | Secure. Sovereign. Simple. - Moderne Security vom Endpoint bis in die Cloud
16:40 - 17:30
In Zeiten geopolitischer Unsicherheiten und wachsender Cyberbedrohungen wird digitale Souveränität zu einem zentralen Erfolgsfaktor für Unternehmen. Der Vortrag zeigt anhand konkreter Maßnahmen, wie Organisationen mehr Kontrolle, Transparenz und Sicherheit über ihre digitalen Prozesse gewinnen können. Im Fokus steht die DriveLock HYPERSECURE Platform, die essenzielle Security Controls wie Device Control, Application Control sowie Verschlüsselung und Data Loss Prevention in einer modularen Architektur vereint und durch idgard für sicheren Cloud‑Datentransfer ergänzt wird. Dadurch entsteht ein ganzheitlicher Schutz für Geräte und Daten – vom Endpoint bis in die Cloud. Teilnehmende erhalten praxisnahe Impulse, wie sie ihr Sicherheitsniveau erhöhen und digitale Unabhängigkeit nachhaltig stärken können.
WORKSHOP | KI? Aber sicher! - Wenn die KI arbeitet, denkt die Sicherheit mit: Prompts, Agenten, Anwendungen und Infrastruktur ganzheitlich geschützt und kontrolliert
17:10 - 18:00
KI hat deutsche Unternehmen erreicht, vom Mittelstand bis zum Großkonzern, schneller als jede Technologie zuvor. Sicherheit muss mithalten.
Dieser Workshop zeigt, wie das gelingt: für Mitarbeiter-Prompts, selbst entwickelte KI-Anwendungen, autonome Agenten und die Infrastruktur dahinter.
Teilnehmende sehen konkret, wie sich Schatten-KI im Unternehmen aufspüren lässt und sensible Daten in Prompts geschützt bleiben. Sie erleben, wie sich Prompt-Injection abwehren und Agentenverhalten mit klaren Richtlinien steuern lässt, ohne Innovationskraft oder Kreativität zu bremsen. Mehr Schutz, weniger Vorfälle, weniger Aufwand.
Für deutsche Unternehmen zählt dabei die DSGVO-konforme Umsetzung. Verlassen Sie den Workshop mit einer klaren Strategie für den sicheren KI-Einsatz im eigenen Unternehmen, vom ersten Prompt bis zum autonom handelnden Agenten.
Marcus Stahlhacke ist seit 2023 Senior Solutions Engineer bei SentinelOne und berät Unternehmen, wie sie sich im Zeitalter agentischer KI schon heute gegen die Gefahren von morgen schützen. Er zeigt, welche Rolle Endpoints, Identitäten, Daten und Cloud dabei spielen und wie ein agentisches SOC die eigenen Ressourcen sinnvoll entlastet. Seine Basis: langjährige Presales-Erfahrung bei Cybereason, Palo Alto Networks und G DATA in Endpoint- und Netzwerksicherheit.
STREAM 1 | Ohne Netz: Resilienz, wenn die IT komplett ausfällt — Klartext von dort, wo Stillstand keine Option ist
18:10 - 18:40
Krankenhäuser müssen auch dann weiterversorgen, wenn der Cyberangriff längst erfolgreich war – kaum ein Geschäftsfeld kennt einen härteren BCM-Stresstest. Genau das macht die Klinik zu einem Lehrbeispiel für jede Organisation: Der Vortrag zeigt, wo etablierte BCM-Konzepte im echten Ernstfall scheitern und welche
pragmatischen, organisatorischen Maßnahmen tatsächlich greifen, wenn die zentrale IT komplett und langfristig ausfällt. Die Erkenntnisse lassen sich auf jeden Betrieb übertragen, der ohne funktionierende IT nicht stillstehen darf. Resilienz endet dabei nicht bei der IT-Sicherheit: Sie wird zur Voraussetzung dafür, dass der Kernbetrieb überhaupt aufrechterhalten werden kann.
Jörg Riether ist spezialisiert auf die Bereiche Informationssicherheit, Resilienz und BCM, Datenspeicher, Hochverfügbarkeit und Virtualisierung. In den letzten 20 Jahren hat er in diesen Fachbereichen zahlreiche Publikationen verfasst sowie Projekte und Lösungen erarbeitet. Er arbeitet als Leitung der Informationssicherheit bei der Vitos gemeinnützige GmbH.
STREAM 2 | KI ist nur so gut wie die Daten dahinter: Cyber-Resilienz als strategischer Wachstumshebel
18:10 - 18:40
Während KI zunehmend geschäftskritische Entscheidungen prägt, entscheidet die Verlässlichkeit der zugrunde liegenden Daten über die Widerstandsfähigkeit ganzer Unternehmen – und Microsoft 365 sowie Entra gehören zu den wertvollsten und zugleich verwundbarsten Datenbeständen. Dieser Vortrag zeigt aus Führungsperspektive, warum der Schutz dieser Daten längst kein reines Compliance-Thema mehr ist, sondern die Grundlage für Cyber-Resilienz und KI-Readiness. Für Partnerunternehmen eröffnet sich daraus zugleich ein strategisches Geschäftsfeld: die Chance, Kunden auf dem Weg zu resilienten, KI-fähigen Betriebsmodellen als vertrauenswürdiger Berater zu begleiten.
Abfahrt zum Networking Dinner
19:15
Eröffnung des zweiten Veranstaltungstages
08:30
PODIUMSDISKUSSION | Hybride Bedrohungen: Wenn Krieg, Cyberangriff und Desinformation verschmelzen
08:40 - 09:30
Was Wirtschaft und Gesellschaft jetzt erwartet
- Von Einzelfällen zur neuen Normalität: die Lageentwicklung der letzten Jahre
- Die Grauzone zwischen Krieg und Frieden – wenn Angriffe nicht mehr zuordenbar sind
- Kritische Infrastruktur im Fadenkreuz: Wie verwundbar ist die europäische Wirtschaft wirklich?
- Vom IT-Risiko zum Staatsrisiko: die Rolle der Unternehmen in der gesellschaftlichen Resilienz
- NIS2, CRA & Co. im Realitätscheck gegen hybride Kriegsführung
- Ausblick: Worauf CISOs sich in den nächsten 12–24 Monaten einstellen müssen
Berater Cyber Security (ua. des BMLV); langjähriger Leiter Cyber-Abwehr im Abwehramt des österreichischen Bundesheeres
Ausbildung zum Berufsoffizier/Militärakademie Wiener Neustadt;
Generalstabsausbildung/Landesverteidigungsakademie Wien;
Führungskräftelehrgang des Bundes, Wien
1982-2024 Kommandantenfunktionen im Bundesheer und verschiedene Leiterfunktionen im Bundesministerium für Landesverteidigung sowie im Abwehramt;
mehr als 30 Jahre im Sicherheitsbereich tätig; rund 25 Jahre maßgeblich in der Entwicklung, dem Ausbau und der Leitung der IKT-/Cyber-Sicherheit des BMLV führend beteiligt;
mehr als 1.000 Vorträge zum Thema; zahlreiche Artikel in Fachzeitschriften und Büchern, Buch „Sicher im Netz“
Michael Löttner ist seit Februar 2024 Chief Information Security Officer (CISO) der Deutschen Bahn. Zuvor war er viele Jahre in leitenden Funktionen bei der Deutschen Bahn und der Telekom tätig, unter anderem als Senior Vice President bei der DB Systel sowie als Leiter der Telekom Technik Niederlassung Südwest. Der erfahrene IT- und Telekommunikationsexperte verfügt über umfassende Kenntnisse in IT-Strategie, IT-Management und Schienenverkehr sowie Festnetz- und Mobilfunktechnologien. Michael Löttner studierte Elektrotechnik mit Vertiefung Technische Informatik an der RWTH Aachen University.
NETWORKING SESSIONS - Gespräche mit Fachkollegen und unseren Partnern
09:35 - 11:05
Wählen Sie über unser Veranstaltungsportal anhand ihrer Themen die für Sie richtigen Gesprächspartner aus.
- Im Vorfeld priorisiert
- 30 Minuten Gesprächszeit
- In Ihren individuellen Zeitplan integriert
WORKSHOP | NHI und KI Agenten - Wo stehen wir?
09:40 - 10:30
- Wissen wir überhaupt, welche NHIs und Agenten wir haben?
- Hat jede NHI und jeder Agent einen Verantwortlichen?
- Braucht jeder Agent eine eindeutige Identität?
- Woher wissen wir, welche Rechte NHI/Agent tatsächlich benötigt?
- Reicht periodische Governance noch, wenn Agenten autonom handeln?
Stephan Hausmann arbeitet als Software Sales Engineer für Identity und Access Management und betreut Kunden in ganz EMEA. Stephan kam 2014 zu One Identity. Er blickt auf 20 Jahre Erfahrung im Bereich Identitäts- und Zugriffsmanagement zurück. Angefangen hat er mit Verzeichnis- und Meta-Directory-Lösungen und arbeitete als Implementierer für Identitätsmanagement-Lösungen, bevor er seine jetzige Rolle übernahm.
STREAM 1 | Resilienz entscheidet – Cyber Security als Voraussetzung für den Betrieb kritischer Infrastrukturen
11:05 - 11:35
Cyber-Angriffe auf kritische Infrastrukturen zielen nicht mehr nur auf IT-Systeme, sondern auf die Betriebsfähigkeit selbst. Der Vortrag zeigt praxisnah, wie die Deutsche Bahn Resilienz, Governance und bereichsübergreifende
Zusammenarbeit in einer hochvernetzten Infrastruktur aufbaut – mit Erkenntnissen auch für Unternehmen außerhalb des KRITIS-Umfelds.
Michael Löttner ist seit Februar 2024 Chief Information Security Officer (CISO) der Deutschen Bahn. Zuvor war er viele Jahre in leitenden Funktionen bei der Deutschen Bahn und der Telekom tätig, unter anderem als Senior Vice President bei der DB Systel sowie als Leiter der Telekom Technik Niederlassung Südwest. Der erfahrene IT- und Telekommunikationsexperte verfügt über umfassende Kenntnisse in IT-Strategie, IT-Management und Schienenverkehr sowie Festnetz- und Mobilfunktechnologien. Michael Löttner studierte Elektrotechnik mit Vertiefung Technische Informatik an der RWTH Aachen University.
STREAM 2 | KI gegen Spionage und Sabotage: Risikomitigierung in HR und Supply Chain
11:05 - 11:35
Wie im Bereich PES / IES und Supply Chain, Risiken (z.B. High Potentials / Zulieferer / Stakeholder) rechtskonform und in sehr kurzer Zeit mitigiert werden können
STREAM 1 | Der verdeckte Krieg gegen Europa - Cyber-Angriffe und asoziale Medien bedrohen Staat, Gesellschaft, Wohlstand und Bürger
11:40 - 12:10
Das internationale System befindet sich in einer Übergangsphase von einer unipolaren zu einer multipolaren Ordnung, geprägt durch eine konfrontative Ausprägung und wechselnde Machtverhältnisse zwischen den Großmächten. Hybride Konflikte werden in den Machtbereichen (Außen)Politik, Wirtschaft, Zivilgewalt, Information und Militär ausgetragen. Cyber-Mittel und -Methoden können zur Unterstützung der oa. Machtbereiche genutzt werden oder eigenständig eingesetzt werden. Die EU ist seit einigen Jahren Ziel hybrider Angriffe, die die europäische Sicherheit und Ordnung bedrohen. Digitale Bedrohungen wie Angriffe auf Computernetze oder Desinformationskampagnen werden die Sicherheitslandschaft der Zukunft nachhaltig gefährden und erfordern hohe Aufmerksamkeit.
Berater Cyber Security (ua. des BMLV); langjähriger Leiter Cyber-Abwehr im Abwehramt des österreichischen Bundesheeres
Ausbildung zum Berufsoffizier/Militärakademie Wiener Neustadt;
Generalstabsausbildung/Landesverteidigungsakademie Wien;
Führungskräftelehrgang des Bundes, Wien
1982-2024 Kommandantenfunktionen im Bundesheer und verschiedene Leiterfunktionen im Bundesministerium für Landesverteidigung sowie im Abwehramt;
mehr als 30 Jahre im Sicherheitsbereich tätig; rund 25 Jahre maßgeblich in der Entwicklung, dem Ausbau und der Leitung der IKT-/Cyber-Sicherheit des BMLV führend beteiligt;
mehr als 1.000 Vorträge zum Thema; zahlreiche Artikel in Fachzeitschriften und Büchern, Buch „Sicher im Netz“
STREAM 2 | Cybersecurity im Wandel – Vom Schutzsystem zum Business- und Resilienzfaktor im 24/7 Betrieb
11:40 - 12:10
- Steuerungsfunktion anstelle Schutzschirms: Wie Cybersecurity messbar, steuerbar und vorstandstauglich wird
- „ A fool with a tool is still a fool” – Praxiserfahrung, warum “leben” von Prozessen wichtiger ist als das Werkzeug
- Die neue Rolle des CISO: Strategischer Entscheider und Business-Enabler zwischen Vorstand und Bedrohungslage
- Skalierbare Security-Organisation im Dauerwandel
Seit November 2020 verantwortet Herr Döhne als Führungskraft die Abteilung Cyber Security & IT-Governance. Dies umfasst neben der Cyber Security auch die Themenbereiche IT-Architektur, IT-Strategie, IT-Compliance, IT-Continuity Management, Data Privacy Management. Davor war er 10 Jahre als CISO der Fraport fachlich für das Themengebiet verantwortlich.
NETWORKING SESSIONS - Gespräche mit Fachkollegen und unseren Partnern
12:10 - 13:10
Wählen Sie über unser Veranstaltungsportal anhand ihrer Themen die für Sie richtigen Gesprächspartner aus.
- Im Vorfeld priorisiert
- 30 Minuten Gesprächszeit
- In Ihren individuellen Zeitplan integriert
WORKSHOP | Agentic ISMS - Wenn Anforderungen schneller wachsen als Ihr Team: Regulatorische Komplexität mit KI beherrschen
12:15 - 13:05
Die regulatorischen Anforderungen an die Informationssicherheit nehmen stetig zu und werden komplexer – etwa durch NIS2, DORA und CRA neben etablierten Rahmenwerken wie ISO 27001. Parallel beschleunigen sich technologische Entwicklung und Bedrohungslage.
ISMS-Teams wachsen nicht im gleichen Tempo, und viele Regelwerke stellen inhaltlich überlappende Anforderungen, die in der Praxis dennoch separat dokumentiert und nachgewiesen werden.
Der Workshop zeigt, wie KI eingesetzt werden kann, um die regulatorische Komplexität beherrschbar zu machen. So lassen sich unterschiedliche Regelwerke automatisiert verknüpfen, konkrete Maßnahmen identifizieren und den einzelnen Anforderungen zuordnen. Und das ist erst der Anfang…
Michael Baumgart arbeitet seit vielen Jahren in der InfoSec-Branche und ist zertifizierter Lead-Auditor für ISO/IEC 27001. Als Berater und Auditor hat er bereits vielen Unternehmen und Behörden bei der Erreichung ihrer Ziele im Bereich Informationssicherheit geholfen. Sein Schwerpunkt liegt auf der Anforderungsanalyse und Implementierung von GRC-Software zur Unterstützung von Managementsystemen. Immer die Balance zwischen Aufwand und Nutzen im Blick, steht er für eine praxisorientierte und vorausschauende Herangehensweise. Das effektive Sicherheitsniveau und eine hohe Resilienz stehen dabei immer im Fokus.
MITTAGESSEN
13:10 - 14:00
Impulsvorträge und Roundtables
14:00 - 14:50
ROUNDTABLE 1 | Zero Trust 2026: Vom Architekturprinzip zur Steuerungslogik
Zero Trust ist kein Projekt, sondern eine Governance-Transformation. Diskutiert werden Reifegradmodelle, Dezentralisierungsgrenzen und wie sich Vertrauensmodelle auf Compliance, Haftung und Business- Verfügbarkeit auswirken.
38 years of experience in Sales, Engineering, professional Services and Business Strategy. For the past 10 years he is the Cybersecurity Domain in different assignments within Siemens.
ROUNDTABLE 2 | Die ISO-Organisation als Governance- und Steuerungsfunktion in der Cyber Security – Vom Compliance-Nachweis zur wirksamen 2nd Line of Defense
Die ISO-Organisation wird in vielen Unternehmen noch primär als Bestandteil eines Managementsystems verstanden – mit Fokus auf Zertifizierung und Auditfähigkeit. In der Praxis liegt ihr Mehrwert jedoch in einer ganz anderen Rolle: als unabhängige 2nd Line of Defense, die Transparenz über Cyber-Risiken schafft, die Umsetzung von Security-Anforderungen überwacht und Managemententscheidungen unterstützt.
Die Diskussion beleuchtet, wie sich die ISO-Rolle von einer eher formal getriebenen Funktion hin zu einem wirksamen Steuerungsinstrument entwickeln lässt – mit klar abgegrenzten Verantwortlichkeiten gegenüber IT und Business, Fokus auf Oversight statt operativer Umsetzung sowie einer starken Rolle bei Risiko-Transparenz und Eskalation.
ROUNDTABLE 3 | Wirksame und zielgruppenorientierte Awareness in Konzernen
Wir analysieren Erfahrungen, Herausforderungen und Erfolgsfaktoren für zielgruppenorientierte Awareness in
großen Organisationen. Im Mittelpunkt stehen Governance, Skalierbarkeit, Messbarkeit und die Frage, wie Awareness über reine Compliance hinaus echte Risikoreduktion leisten kann.
KAFFEE- & TEEPAUSE
14:50
Zwischen Compliance und Wirksamkeit - Cybersecurity mit Augenmaß gestalten
15:10 - 15:40
- Leitplanken statt Verbote: Warum Vorgaben die Sicherheit erhöhen und Verbote umgangen werden
- Risikobasierte Priorisierung statt Richtlinien mit hohen Seitenzahlen
- Pragmatismus schlägt Perfektion: mit begrenzten Ressourcen den größten Sicherheitsgewinn erzielen
- Der Weg zu einer gelebten, fehlertoleranten Sicherheitskultur
- Praxisbeispiele: Sicherheitsmaßnahmen zwischen Patientensicherheit, KRITIS-Vorgaben und medizinischen Innovationen verankern
Seit 13 Jahren am Uniklinikum Dresden für Informationssicherheit verantwortlich.
Der Cyber Resilience Act: Warum CISOs ihn noch immer unterschätzen - Von SBOM bis Strafrecht – was 2027 wirklich auf Sie zukommt und für was Sie jetzt schon Budget brauchen
15:40 - 16:10
Von SBOM bis Strafrecht – was 2027 wirklich auf Sie zukommt und für was Sie jetzt schon Budget brauchen
- SBOM: Vom Pflichtdokument zum Frühwarnsystem
- Security by Design: Prozess statt Papier
- Melde– und Patchpflicht ggü. Kunden und Endkunden
- Haftung: Rechtliche und strafrechtliche Konsequenzen für CISOs
- Lieferketten– und Open-Source-Risiko: Wo Ihre Haftung beginnt
WRAP-UP
16:10
Event Location
Steigenberger Airport Hotel
Steigenberger Airport Hotel Berlin, Willy-Brandt-Platz 3, 12529 Schönefeld
Wenn Entscheider:innen aus ganz Deutschland zusammenkommen, sollte der Weg dorthin der einfachste Teil des Tages sein. Das Steigenberger Airport Hotel Berlin macht genau das möglich – direkt am Terminal des Flughafens BER, mit ICE- und S-Bahn-Anschluss vor der Tür. Einfach ankommen, loslegen, verbinden.
Im modernen Konferenzzentrum entsteht der Raum für das, was wirklich zählt: echten Austausch unter Entscheider:innen, frei von Ablenkung. Das erfahrene Convention & Events Team hält dabei alle Fäden in der Hand – professionell, vorausschauend und mit dem Blick fürs Detail.
Die Pausen gehören dem Genuss: Das Hausrestaurant überrascht mit regionalen und internationalen Gerichten, die Energie für den nächsten Block schenken. Und wenn der Tag sein Ende findet, wartet eine wohlverdiente Auszeit – an der Lobby Bar, in eleganten Zimmern und Suiten oder im hoteleigenen Spa- und Fitnessbereich.
Weitere Details finden Sie hier – wir freuen uns auf Sie!

Networking Dinner
Auf geht's zum...
Pier 13, Tempelhofer Damm 227
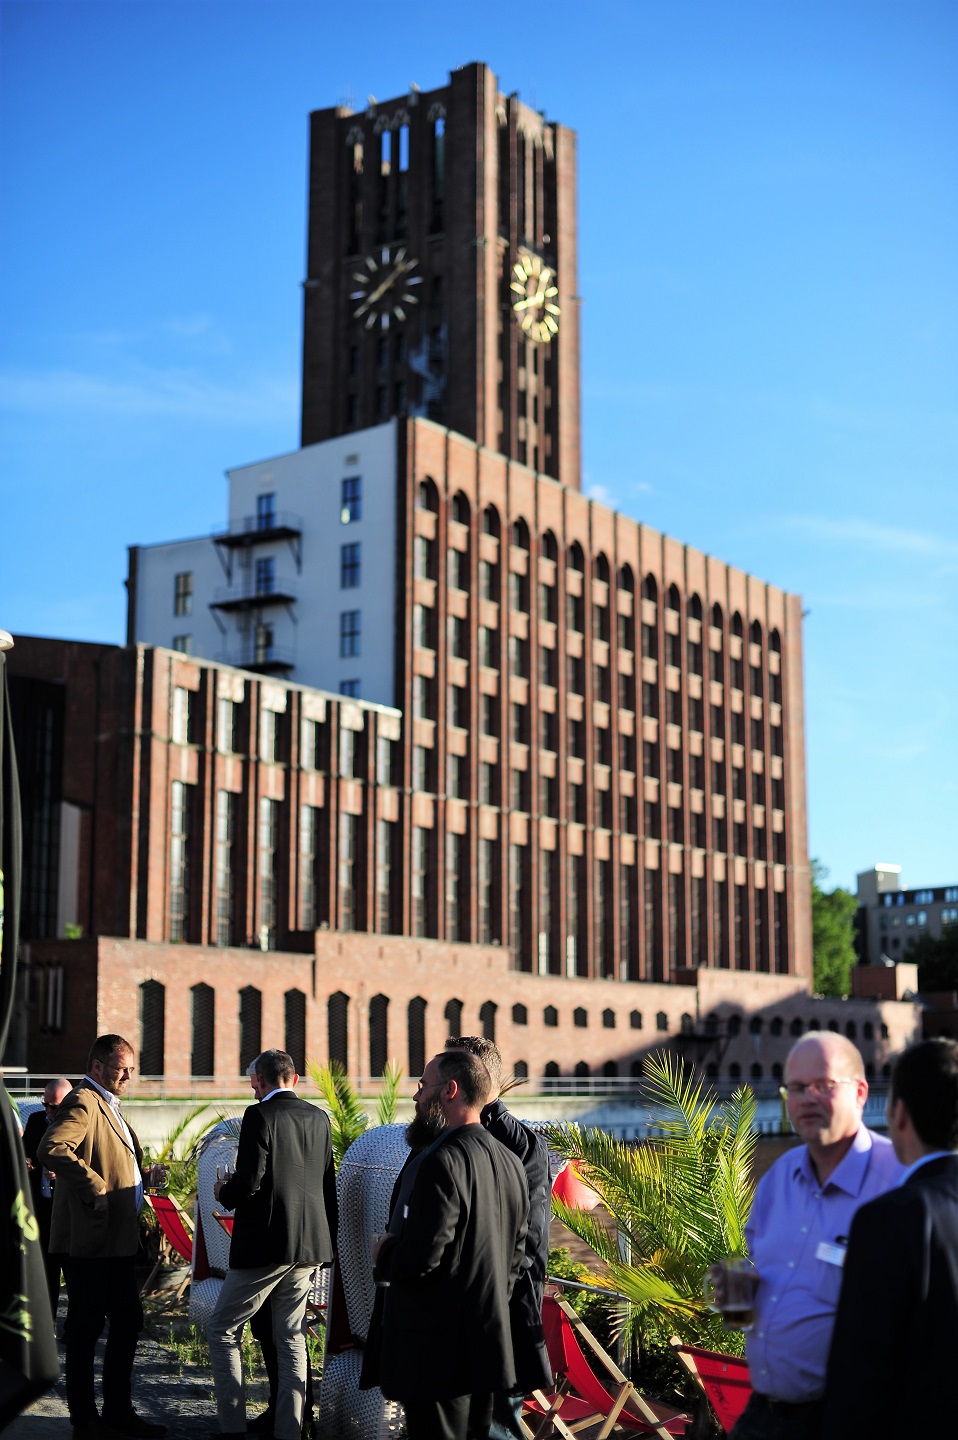
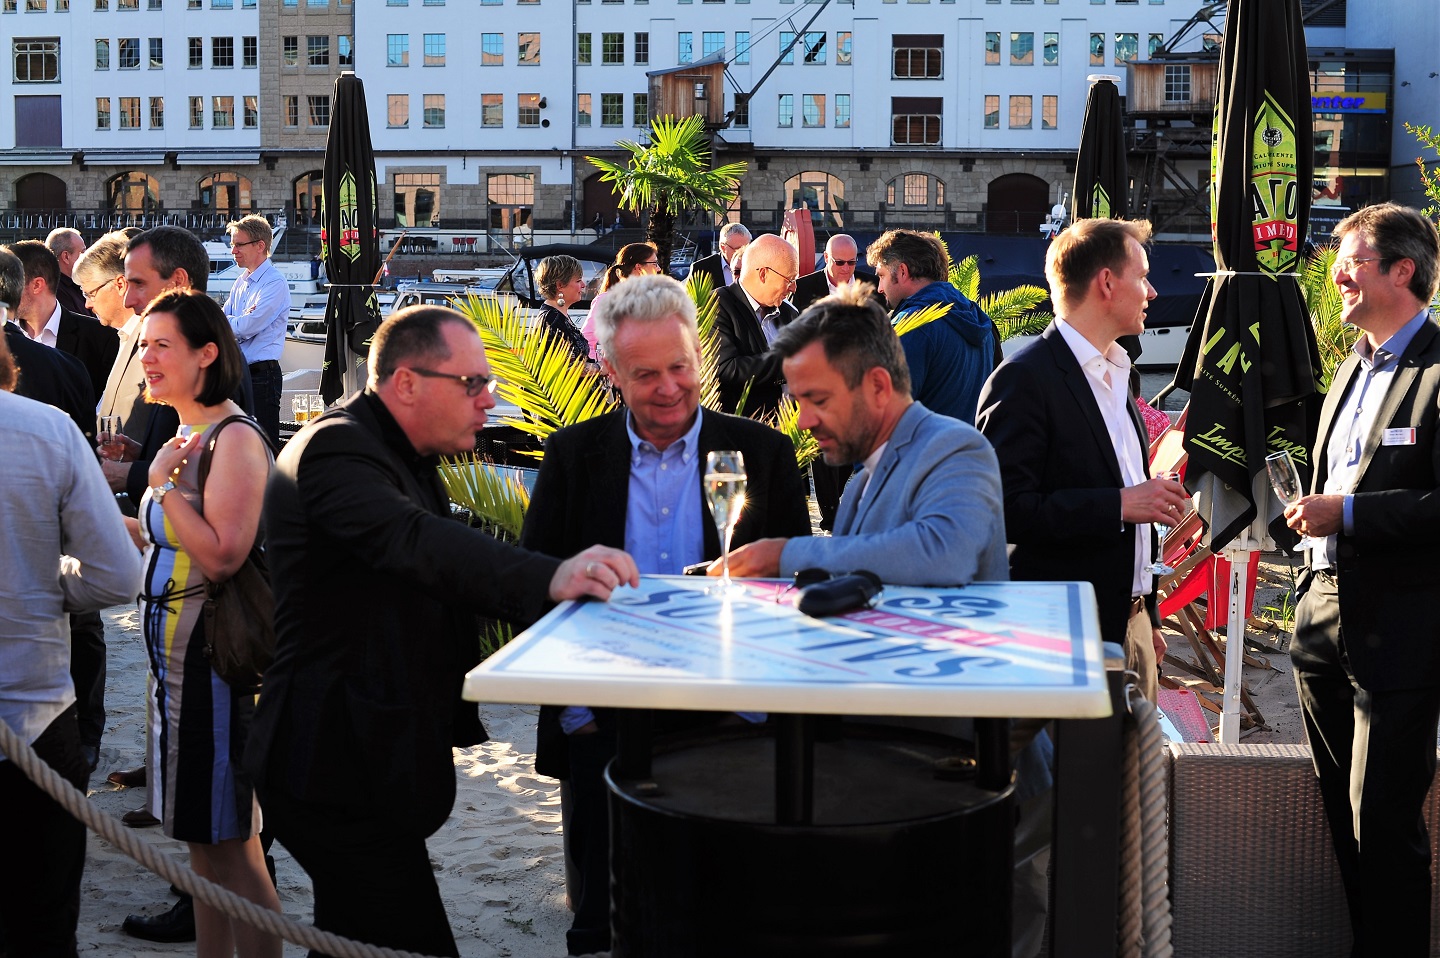
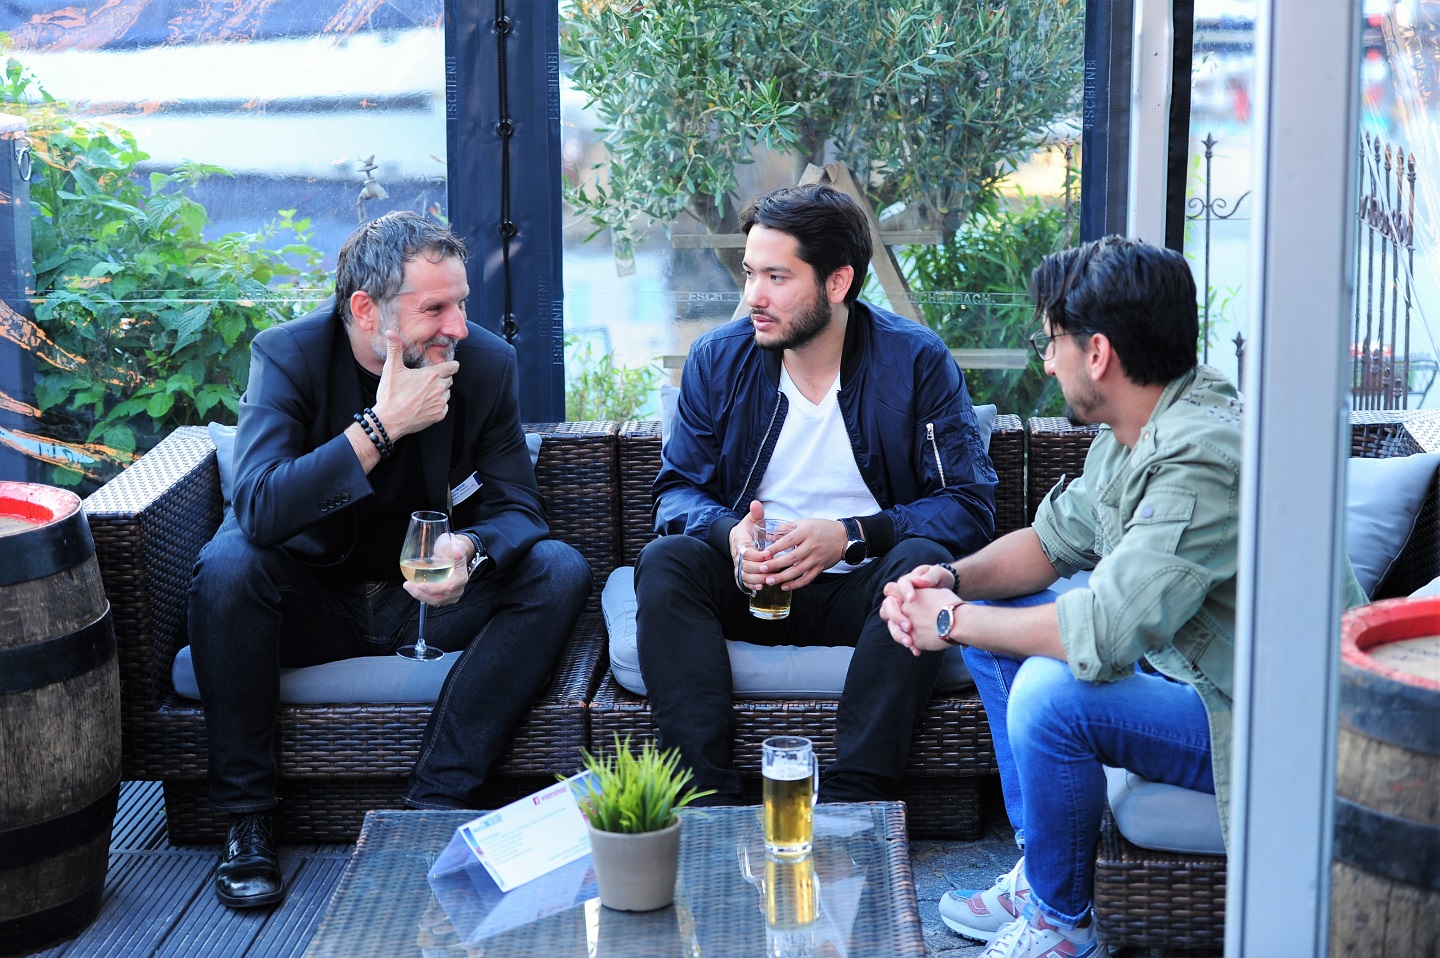
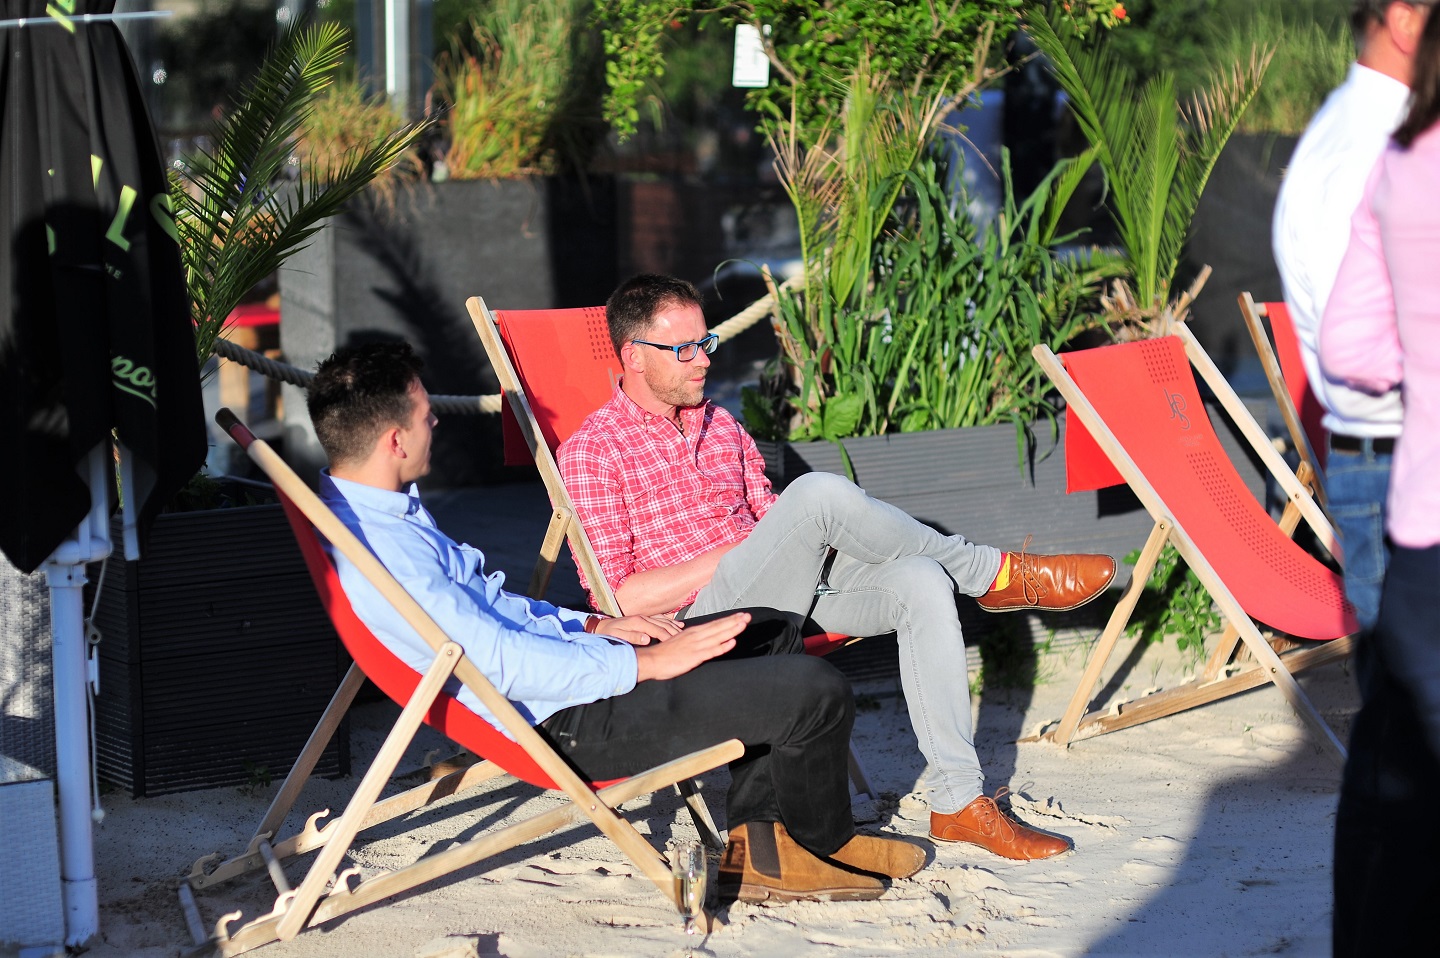
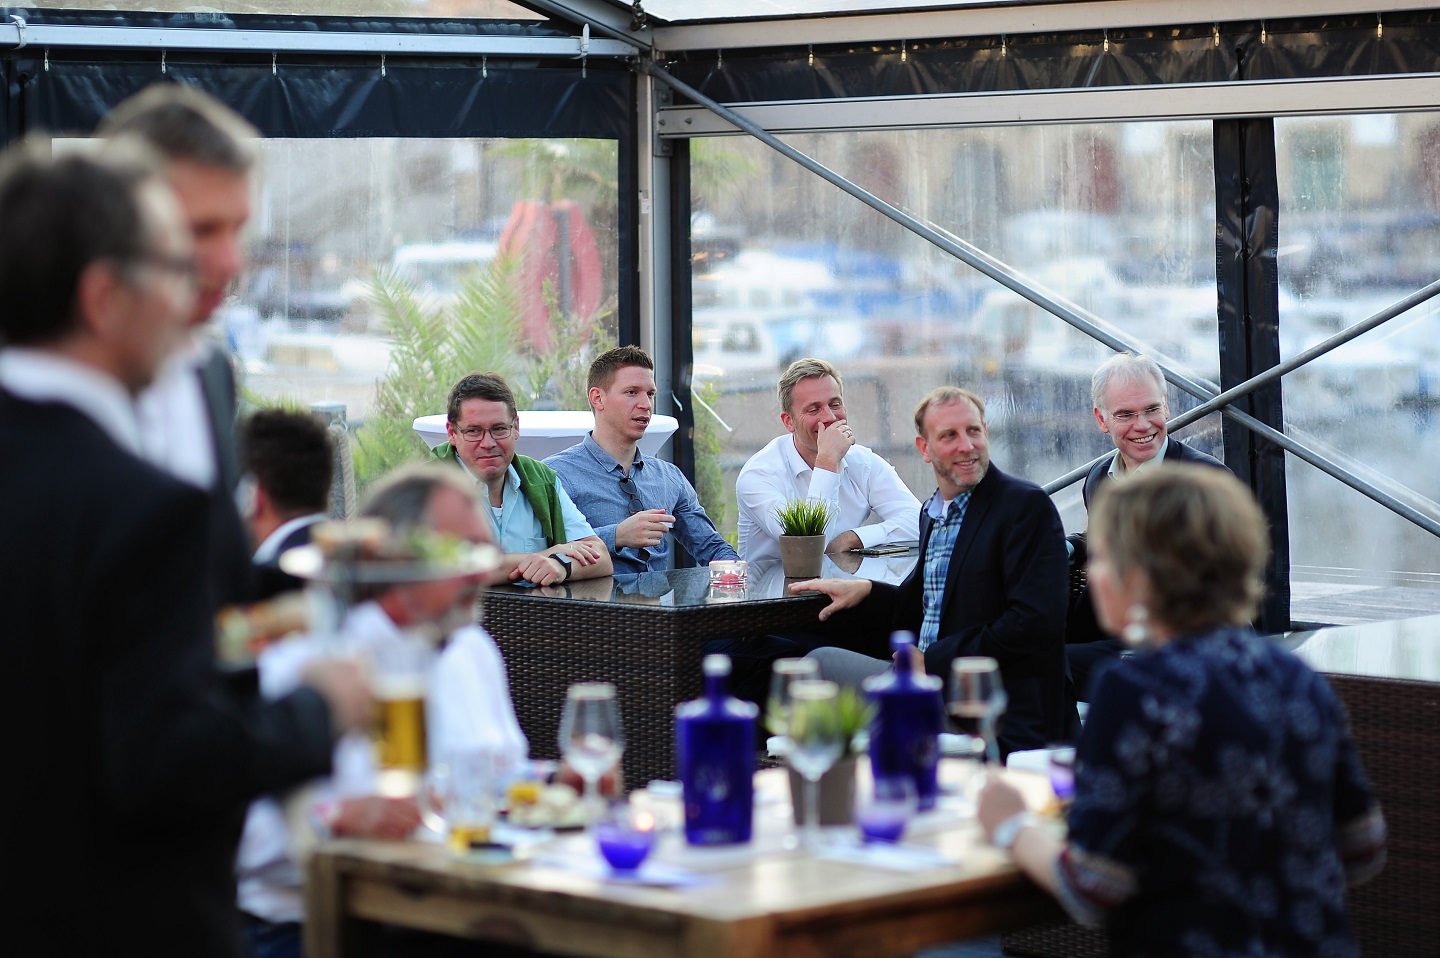
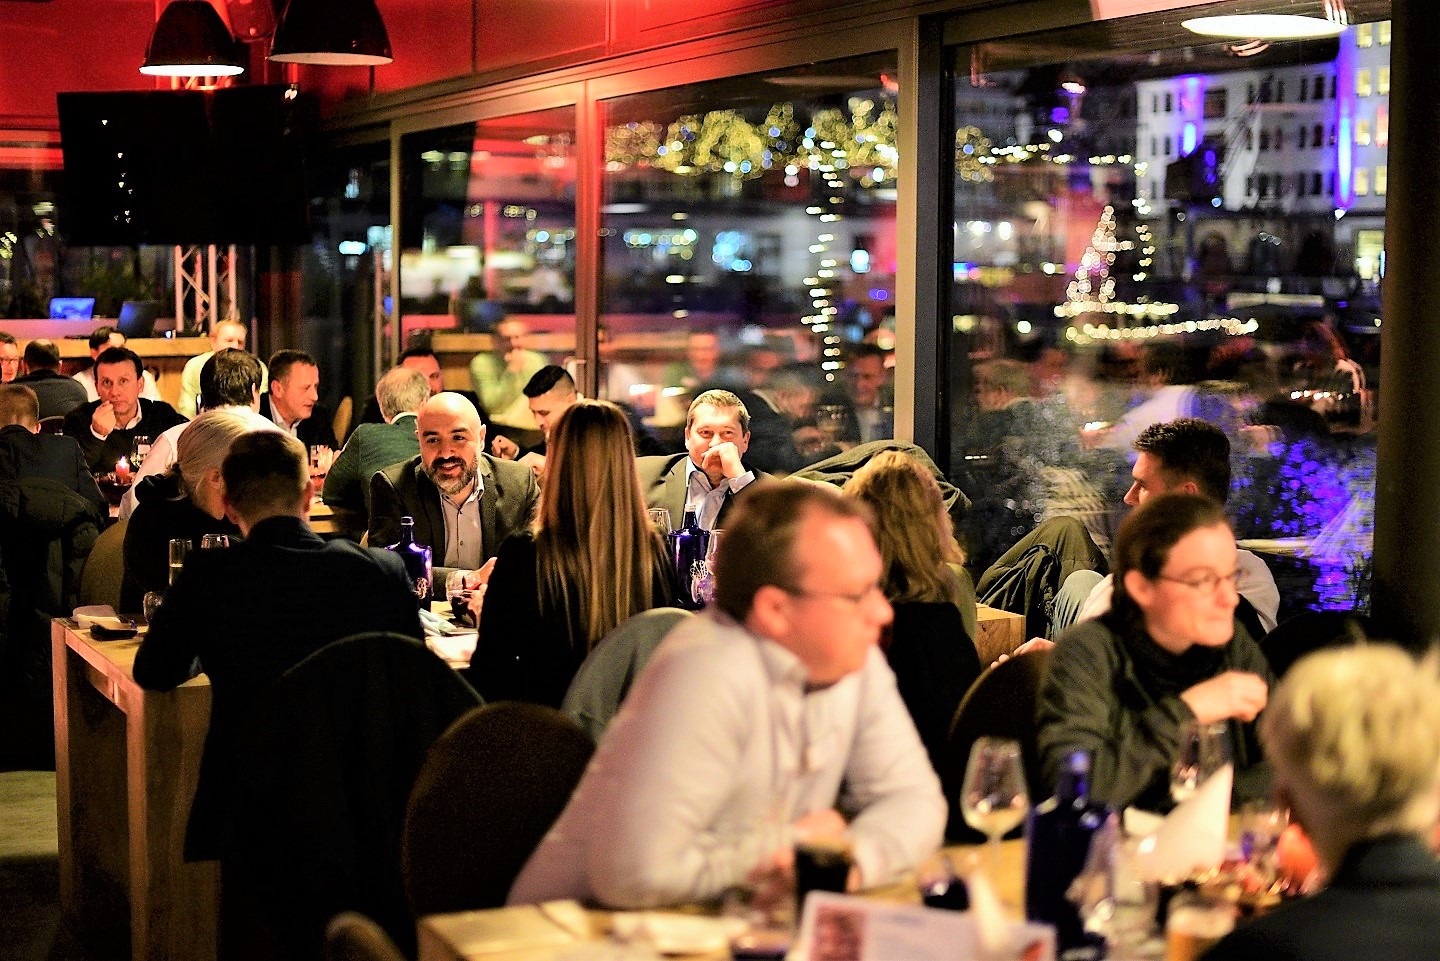
Am Abend des ersten Veranstaltungstages laden wir traditionell zum gemeinsamen Networking Dinner in eine der schönsten Locations der Hauptstadt ein. Gemeinsam lassen wir bei kühlen Getränken und leckeren Speisen den Tag in entspannter Atmosphäre den Tag ausklingen.
Über die Location
Das Pier 13 liegt im Zentrum des historischen Tempelhofer Binnenhafens, der nach umfangreicher Sanierung seinen alten Industriecharakter betont. Umgeben vom neu angelegten Yachthafen und dem alten Speichergebäude bietet das Pier 13 einen idealen Rahmen für entspanntes Networking mit exzellenter Gastronomie.
Weitere Details finden Sie unter http://www.pier13-eventlocation.com
Partner
ESET, s.r.o., ist ein auf Cybersicherheit spezialisiertes Softwareunternehmen, das 1992 in Bratislava, Slowakei, gegründet wurde. Die Sicherheitsprodukte von ESET werden in Europa hergestellt - Cyber Security Made in EU. Die Software ist in über 200 Ländern und Gebieten weltweit verfügbar. Sie ist in mehr als 30 Sprachen lokalisiert. Die ESET Deutschland GmbH, mit Sitz in der thür. Universitätsstadt Jena, betreut Kunden im gesamten deutschsprachigen europ. Raum. Die Kernkompetenz des Unternehmens liegt in der Forschung und Entwicklung im Bereich von Cyber Security und stellt neben entsprechenden IT-Security Produkten (on-prem und/oder cloudbased) technische und SOC-Services zur Verfügung. Mehr Informationen finden Sie hier
OneTrust, die AI-Ready Governance Platform™, ermöglicht Innovation durch den verantwortungsvollen Einsatz von Daten und KI. Mehr als die Hälfte der Fortune-500-Unternehmen vertraut auf OneTrust, um Governance effektiv umzusetzen und gleichzeitig agil zu bleiben. So wird ein verantwortungsvoller Umgang mit Daten zum Motor für Wachstum. OneTrust hebt sich durch eine Plattform ab, die regulatorische Anforderungen, Daten- und Geschäftskontext in einer zentralen Lösung vereint. Durch automatisierte Workflows, agentische Funktionen und programmatische Kontrollen unterstützt OneTrust Unternehmen dabei, den Missbrauch von Daten im großen Maßstab zu verhindern und gleichzeitig Innovationen mit Vertrauen voranzutreiben. Mehr Informationen finden Sie hier
Airbus Protect ist eine Tochtergesellschaft von Airbus, die auf Risikomanagement in den Bereichen Cybersecurity, Safety und Sustainability spezialisiert ist. Mit über 1.700 Experten bietet das Unternehmen erstklassige Beratungsdienste und Lösungen zur Verbesserung der Vorfallsprävention, der Einhaltung von Vorschriften und Stärkung der Resilienz von Unternehmen auf allen Ebenen. Mehr Informationen finden Sie hier
SentinelOne (NYSE: S) ist der Marktführer in KI-Security und setzt den Standard für den Einsatz von KI und Automatisierung, um Security-Teams einen entscheidenden operativen Vorteil zu verschaffen. Entwickelt für diejenigen, die unsere Welt schützen, bietet die Plattform lückenlosen Schutz über Endpoints, Identity, Cloud und KI. Basierend auf Autonomous Security Intelligence, stoppt SentinelOne Angriffe in Echtzeit, reduziert Risiken und liefert Klarheit und Kontrolle, um Gegnern stets einen Schritt voraus zu sein. Mit Hauptsitz in Mountain View, Kalifornien und Teams weltweit schützt SentinelOne fast ein Fünftel der Fortune 500 und Hunderte von Global-2000-Unternehmen. Von kleinen Unternehmen bis zu den größten Konzernen vertrauen die anspruchsvollsten Organisationen der Welt SentinelOne ihre Security an. Mehr Informationen finden Sie hier
One Identity verfolgt einen ganzheitlichen Ansatz zur Vereinfachung der Identity Governance. Dieser Ansatz gewährleistet eine reibungslose Benutzererfahrung. Deshalb haben wir eine konvergierte Identity Management-Lösung namens One Identity Fabric entwickelt. Dieser modulare und integrierte Ansatz für die Identitätssicherheit bietet Funktionen für Identity Governance and Administration (IGA), Access Management (AM), Privileged Access Management (PAM) und die Active Directory-Verwaltung (AD Mgmt). Das Ergebnis ist ein deutlich verringerter Identitätswildwuchs und umfassende Governance, die bis zu den Endpunkten Ihres IAM-Ökosystems reicht. Mehr Informationen finden Sie hier
Silverfort schützt Identitäten in allen Dimensionen. Als erster Anbieter stellt Silverfort eine ganzheitliche Identity-Security-Plattform bereit, die sich schnell implementieren lässt, ohne Geschäftsprozesse zu unterbrechen – und dadurch bessere Sicherheitsergebnisse bei weniger Aufwand ermöglicht. Unternehmen erhalten volle Transparenz über alle Identitäten in jeder Umgebung, können Risiken gezielt analysieren, ihre Angriffsfläche reduzieren und Sicherheitskontrollen in Echtzeit durchsetzen – um laterale Bewegungen, Ransomware und andere identitätsbasierte Bedrohungen effektiv zu stoppen. Mehr Informationen finden Sie hier
Horizon3 is the AI-Native Proactive Security Company behind NodeZero®, the World’s Best AI Hacker™. NodeZero autonomously tests defenses at machine speed, safely uncovers and prioritizes exploitable attack paths, instantly verifies fixes, and drives a continuous hack, fix, verify loop that helps organizations shift the advantage from attackers to defenders. Mehr Informationen finden Sie hier
Über 900 zufriedene Kunden vertrauen auf unsere Lösung zum integrierten Management von Informationssicherheit, Business Continuity, Datenschutz, Whistleblowing sowie internen und externen Audits. Sie ist mehrsprachig, modular und garantiert beste Bedienbarkeit. Unsere Smart Content AI reduziert initiale Setup-Aufwände signifikant, wir sind ISO 27001 zertifiziert und unsere SaaS Lösung ist digital-souverän bei STACKIT in Deutschland gehostet. Kostenlose Demo oder Beratung vereinbaren: https://akarion.com/de/kontakt Mehr Informationen finden Sie hier
Identity Excellence Delivered. Globally. iC Consult ist der weltweit größte unabhängige Anbieter von Identity Security Services. Mit über 850 Expertinnen und Experten und einer globalen Präsenz in Nordamerika, Europa und Asien – inklusive Near- und Offshoring-Kapazitäten – unterstützen wir die weltweit größten Marken dabei, ihre digitalen Identitäten zu schützen und zu verwalten. Wir liefern maßgeschneiderte Identity-Lösungen auf höchstem Niveau – durch tiefgreifende Expertise, kontinuierliche Innovation und modernste Technologien. Als vertrauensvoller Partner von über 30 führenden Identity- und Cybersecurity-Anbietern – und anerkannt von führenden Analysten – bieten wir herstellerunabhängige Unterstützung zur Lösung jeder Identity-Herausforderung. Unser End-to-End-Portfolio umfasst alle Professional- und Managed-Services im Bereich Identity Security: Beratung, Architektur, Implementierung, Integration, Support und Betrieb. Wir unterstützen Organisationen dabei, zentrale Initiativen wie Zero Trust, Identity Threat Detection & Response und AI Security voranzutreiben – einschließlich der Steuerung und Absicherung agentischer KI-Umgebungen sowie des Einsatzes von GenAI zur Modernisierung ihrer Identity-Infrastruktur. Mehr Informationen finden Sie hier
Keepit bietet eine hochmoderne SaaS-Datenschutzplattform, die speziell für die Cloud entwickelt wurde. Die Sicherung von Daten in einer anbieterunabhängigen Cloud schützt geschäftskritische Anwendungen, stärkt die Cyber-Resilienz und gewährleistet eine zukunftssichere Datensicherung. Ein einzigartiger, separater und unveränderlicher Datenspeicher ohne Sub-Prozessoren stellt die Einhaltung lokaler Vorschriften sicher, reduziert die Auswirkungen von Ransomware und garantiert kontinuierlichen Datenzugriff, Geschäftskontinuität sowie eine schnelle und effektive Wiederherstellung im Katastrophenfall. Mit Hauptsitz in Kopenhagen und Niederlassungen sowie Rechenzentren weltweit vertrauen mehr als 20.000 Unternehmen auf Keepit aufgrund seiner Benutzerfreundlichkeit und der mühelosen Sicherung und Wiederherstellung von Cloud-Daten. Mehr Informationen finden Sie hier
Wir schützen Unternehmen vor Hackern und Kriminellen. So dynamisch und vielfältig wie die Bedrohung, ist unsere Arbeit. Als akkreditierter Auditor beraten und zertifizieren wir Unternehmen nach den Vorgaben der Kreditkartenindustrie und weiterer IT-Sicherheitsstandards weltweit. Die Expert*innen des usd HeroLabs identifizieren Schwachstellen in IT-Systemen und Applikationen. Unsere Security Consultants beraten Unternehmen ganzheitlich in Fragen der Informationssicherheit, des Risikomanagements und der IT-Compliance. Wir tragen Verantwortung, die Cyber Security Transformation Academy (CST Academy) fördert Austausch und Wissenstransfer in der Community. more security ist unsere Mission. Mehr Informationen finden Sie hier
HYPERSECURE IT aus Deutschland: DriveLock ist der führende deutsche Spezialist für präventive IT-Sicherheit und schützt zuverlässig vor Cyberrisiken und Datenverlust. Die HYPERSECURE Platform vereint hochspezialisierte Abwehrkräfte, die in ihrer jeweiligen Disziplin zu den besten zählen – vom Endpunkt bis zu den sicheren Datenräumen der DriveLock-Tochter idgard. So entsteht ganzheitlicher Schutz, der selbst anspruchsvollste Sicherheitsanforderungen digitaler Arbeitsplätze erfüllt. Mehr Informationen finden Sie hier
Mondoo ist das Unternehmen für Exposure Management, das behebt. Die KI-native, agentische Remediation-Plattform und der Agentic Managed Vulnerability Service as Software finden Schwachstellen und Fehlkonfigurationen in Code, in der Software-Supply-Chain, in der Cloud, auf Endpoints, in KI-Systemen und auf der externen Attack Surface. Anschließend beheben sie diese über die Tools, die die Teams ohnehin einsetzen. Mondoo arbeitet autonom, wo es sicher ist, und holt eine Freigabe ein, wo es darauf ankommt. Policy-as-Code hält Systeme dauerhaft gehärtet, damit Exposures nicht zurückkehren. Mondoo hat bereits über 5 Millionen Remediations bei mehr als 300 Kunden weltweit durchgeführt, vom Großunternehmen bis zum Managed Security Service Provider, und betreut die öffentlichen Projekte xgrep, cnspec und cnquery. Fix Now. Fix Forever. Mehr Informationen finden Sie hier
Conducttr: Crisis Simulation Platform Conducttr ist die führende Plattform für realistische Krisen- und Cyberübungen. Statt Cybervorfälle nur auf dem Papier durchzuspielen, versetzt Conducttr Ihre Teams in eine geschlossene, synthetische Umgebung, die sich anfühlt wie das echte Internet, mit E-Mails, Messengern, Social Media, Nachrichten-Feeds, Help-Desk-Tickets, Website-Hacks und Aktienkurs-Tickern. So erleben Entscheider und Krisenstäbe einen Ransomware-Angriff oder einen anderen schweren Sicherheitsvorfall aus der Ich-Perspektive und unter realem Zeit- und Stakeholder-Druck. Der Nutzen liegt darin, dass Notfallpläne, Playbooks und Eskalationswege nicht nur dokumentiert, sondern unter Ernstfallbedingungen getestet und trainiert werden. Entscheidungsverhalten und die Zusammenarbeit zwischen IT, Vorstand, Recht, HR und Kommunikation werden sichtbar und lassen sich über automatisierte After-Action-Reports als belastbarer Übungsnachweis dokumentieren. Genau das gewinnt vor dem Hintergrund von NIS2, DORA und dem Cyber Resilience Act zunehmend an Bedeutung, denn Übungsnachweise werden auditfest und auf Knopfdruck verfügbar. Von Konzernen über Beratungen bis zu Behörden und dem Verteidigungssektor nutzen Organisationen Conducttr, um aus Security-Bewusstsein echte Cyberresilienz und wirksame Krisenkompetenz zu machen. Weil Übungen emotional erlebbar sind, verändern sie Verhalten nachhaltiger als klassische Awareness-Formate. Dabei helfen fertige Szenarien, KI-gestützte Übungserstellung und ein Exercise-Building-Service für den schnellen Einstieg. Auf dem Gipfel sprechen wir gern mit Ihnen darüber, wie Sie Ihre Notfallpläne und Playbooks unter realistischem Druck testen statt sie nur zu dokumentieren, wie Sie die Zusammenarbeit Ihres Krisenstabs im Cyberernstfall trainieren und wie Sie Cyberresilienz und Security Culture nachhaltig verankern. Mehr Informationen finden Sie hier
Seculution als Teil der Securepoint Gruppe, steht für moderne IT-Sicherheit mit Schwerpunkt auf Whitelisting. Die Lösungen ermöglichen, ausschließlich geprüfte und freigegebene Anwendungen auszuführen und unbefugte Software zuverlässig zu blockieren. So schützt Seculution Unternehmen vor Malware, Ransomware und unbekannten Bedrohungen, reduziert Sicherheitsrisiken und stärkt die Kontrolle über die gesamte IT-Umgebung. Mehr Informationen finden Sie hier
Kooperationspartner
VOICE ist das größte unabhängige Netzwerk von IT- und Digitalentscheider:innen im deutschsprachigen Raum, das exklusiv die Interessen der Anwenderunternehmen vertritt. Als Plattform für Austausch, Wissenstransfer und politische Interessenvertretung bringt VOICE über 460 Mitgliedsunternehmen und ihre IT-Teams zusammen – von DAX- und MDAX-Konzernen bis hin zu mittelständischen Betrieben. Gemeinsam mit ihren Tochtergesellschaften repräsentieren sie rund 4.000 Unternehmen mit einem geschätzten IT-Budget von über 35 Milliarden Euro. Im Zentrum der Arbeit von VOICE stehen konkrete Best Practices zu Digitalisierungsthemen wie KI, Cloud, Cyber Security und Regulatorik. Als starke Stimme der Anwenderunternehmen vertritt VOICE ihre Interessen gegenüber Politik, Behörden und der IT-Anbieterseite – national wie europäisch. Ziel ist es, Unternehmen in ihrer digitalen Handlungsfähigkeit zu stärken und ihre Wettbewerbsfähigkeit nachhaltig zu sichern. »Zur Verbandswebsite
E3 ist Information und Bildungsarbeit für die und mit der SAP-Community. Die E3-Kommunikationsplattform bietet betriebswirtschaftliche, organisatorische, technische und lizenzrechtliche Berichterstattung. Über zahlreiche Online- und Offline-Kanäle erreicht die E3-Plattform die Entscheidungsträger bei den SAP-Bestandskunden und Partnern sowie die gesamte SAP-Community inklusive der Mitglieder der deutschsprachigen SAP-Anwendergruppe. E3 ist unabhängig sowie eigenständig und versteht sich als neutrale sowie offene Informationsplattform. Mehr Informationen finden Sie hier
Als führende Marke am deutschsprachigen Markt berichtet die IT&Production über alle Aspekte der industriellen IT. Technikbegeisterte Entscheider, Betriebsleiter sowie IT- und Entwicklungsleiter informieren sich bei uns über Prozessoptimierung, IT-Anschaffungen und hoch innovative Technologie. Unsere Inhalte sind so gefragt wie nie, denn erst digitale Werkzeuge versetzen Produzenten heute in die Lage, aktuelle Krisen wie den Chipmangel zu bewältigen. Als mediale Speerspitze der digitalen Transformation arbeiten wir mit zentralen Akteuren zusammen, um den Domänenexperten in der Industrie anwendbares Praxiswissen zu liefern. Unser Themenspektrum umfasst die gesamte digitale Toolchain eines Produktionsunternehmens – von Management über Produktentwicklung bis hin zu Vertrieb, Automatisierung und Fertigung. Mehr Informationen finden Sie hier
Der BISG e.V. ist ein Netzwerk für Austausch, Information und Zusammenarbeit rund um digitale Geschäftsprozesse, IT-gestützte Lösungen sowie Sachverständigenwesen und Gutachtertätigkeit. Der Verein fördert den Wissenstransfer zwischen Unternehmen, Anwendern, Sachverständigen und Experten und bietet eine Plattform für praxisnahe Einblicke in organisatorische, technische, rechtliche und bewertungsrelevante Fragestellungen. Über Veranstaltungen, Fachbeiträge und verschiedene Kommunikationsformate vernetzt der BISG e.V. Entscheidungsträger, Gutachter und Fachkräfte aus unterschiedlichen Branchen. Der Verein agiert unabhängig und versteht sich als offenes Forum für Dialog, Qualitätssicherung und den gemeinsamen Fortschritt in Digitalisierung und Sachverständigenwesen. Mehr Informationen finden Sie hier